
 macOS Apple Silicon
 Windows 10 / 11

 Claude 尝试检查 网络探测
ping aliyun.com
探测请求已接管
按沙箱网络规则处理基于 Claude Desktop,增强沙箱与环境防护。桌面版、Claude Code、网页和 VS Code 扩展全套支持,熟悉的工作方式,直接用起来。
macOS Apple Silicon Windows 10 / 11
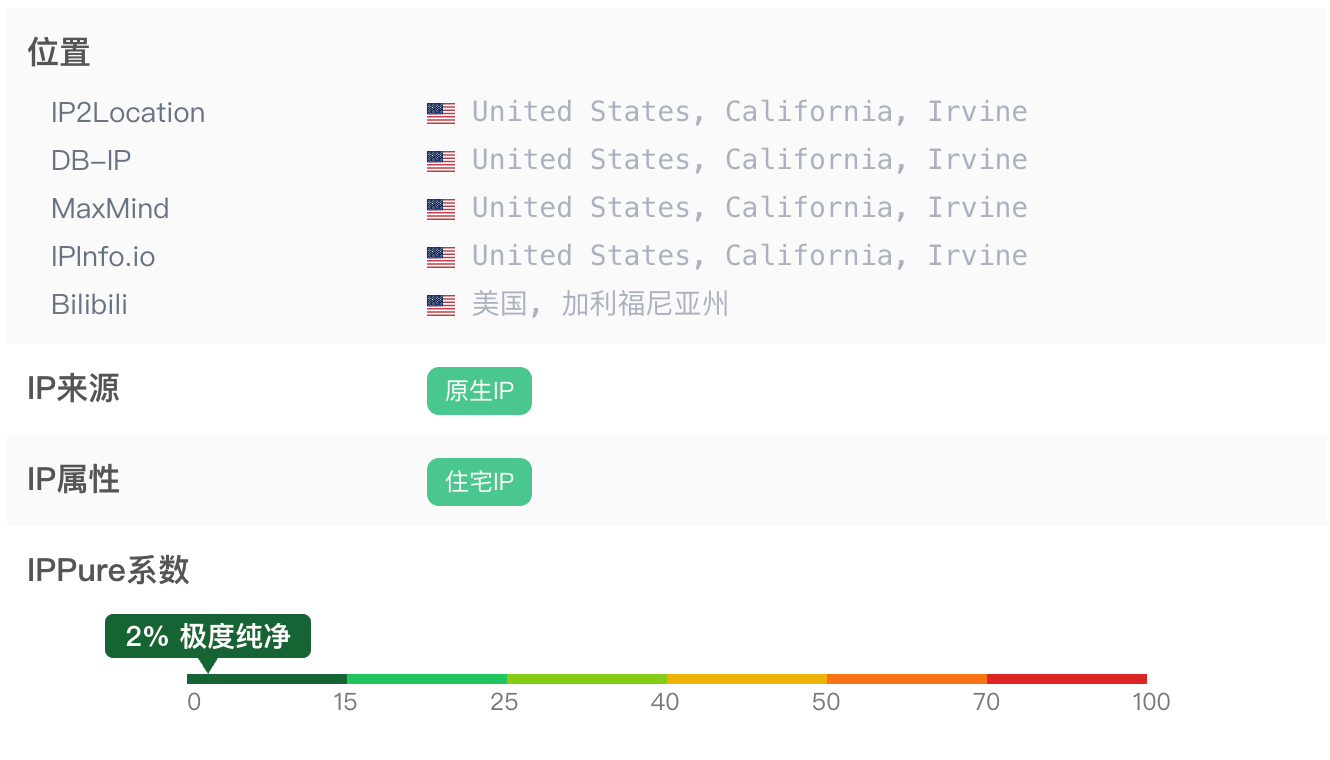
美国自有公寓光纤入户
查看住宅属性检测大陆优化 · 三网精品线路
CN2 GIA + 9929 + CMIN2 VS Code 扩展也支持 通过 Remote - SSH 接入
第三方检测 · 结果对应当前浏览器与网络出口
Claude 尝试检查 网络探测探测请求已接管
按沙箱网络规则处理Claude 尝试检查 本机应用本机应用特征已隔离
返回隔离后的应用视图Claude 尝试检查 DNSDNS 查询已接管
使用配置的 DNS 解析路径 网页 尝试检查 WebRTC
真实地址泄露已限制
按隔离浏览器网络规则处理网页 尝试检查 字体字体枚举已隔离
返回配置的字体视图Claude 尝试检查 时间时间读取已统一
按配置地区表达同一时刻Claude 尝试检查 时区时区特征已替换
America/Los_Angeles网页 尝试检查 语言语言偏好已统一
en-US · en防护探测请求经过防护层
隔离任务运行在沙箱边界内
伪装对外呈现配置后的环境特征
间歇探测情景模拟 · 非实时检测
桌面、命令行、网页、编辑器,按你的习惯开始。
桌面版依赖沙箱,先启动沙箱,再打开桌面版。Code Local 与 Cowork 默认可访问本机,直接选文件、开项目、交给它处理。
打开使用指南在沙箱中继续使用命令行。无感模式让 CLI 调用本机文件与工具;需要按项目限定文件范围时,再使用共享文件夹。
打开使用指南安装 Coding Sandbox 后默认自带隔离指纹浏览器,用它登录和对话。独立浏览器资料、统一环境特征,配合相同的大陆优化与美国家宽。
打开使用指南保留熟悉的编辑器,通过 Remote - SSH 连接沙箱,在远程窗口中使用 Claude Code 扩展。
Remote - SSH 接入指南Claude Desktop 的 Code Local 与 Cowork 默认就能读写本机文件、调用本机工具。选择项目或资料,像平时一样安排任务。
使用 Claude DesktopCode Local、Cowork 直接访问本机,不需要开启 CLI 无感模式或添加共享文件夹。
终端里需要本机文件和工具时,使用无感模式 。共享文件夹是按项目接入的另一种方式。
下午开会要用,帮我在桌面的“数据分析”文件夹里做一份中美 2026 年 GDP 对比。数据来源和统计口径写清楚,预测值单独注明,整理成一份会上能直接看的材料。
帮我看看 Projects/LSDAgent 项目的进度。上一轮规划执行到哪儿了?先读项目里的规划和记录,再对照代码,告诉我还有哪些没收尾,接下来先做什么。
我想做个收集调研资料的小工具。你先帮我想一个值得做的方向,然后在 D 盘新建项目,把资料目录和第一版搭起来。先做个能用的,我们边用边改。
桌面版会按当前电脑账号的权限读写文件、执行本机命令,本机命令没有额外的逐条确认。请说清任务范围,重要文件提前备份。
只管发挥您的创意。
Coding Sandbox,为您保驾护航。
增强集中在运行环境:针对网络、设备和地区信息的监测点,增加隔离、伪装与泄露防护。模型、账号和熟悉的核心工作方式沿用 Claude。
| 对比项目 | Claude 原版 | Coding Sandbox 增强版 |
|---|---|---|
| 桌面工作方式 | Claude Desktop 的 Chat、Code、Cowork。 | 保留 Chat、Code Local、Cowork 的日常工作方式,在沙箱防护下使用。 |
| 模型与账号 | 使用 Claude 官方模型、账号与订阅服务。 | 同样使用 Claude 官方模型、账号与订阅服务。 |
| 环境信息防护 | 使用本机环境及官方提供的隔离、权限机制。 | 增加基于沙箱的防护,围绕 45 项环境风险因子,覆盖网络、设备和地区等监测点。 |
| 网络连接 | 通过本机所用网络连接。 | CN2 GIA + 9929 + CMIN2 优化三网精品线路,搭配美国自有公寓光纤入户。 |
| 使用入口 | 通过 Claude Desktop、Claude Code、网页与编辑器扩展使用。 | 支持同一套入口:桌面版、CLI、隔离指纹浏览器,以及通过 Remote - SSH 接入的 VS Code 扩展。 |
具体功能与用量以当前 Claude 版本、账号权限和订阅为准。查看 VS Code / Remote - SSH 接入方式 →
内置 MCP 把本机能力交给 Claude 调用。端口映射、本机文件操作等任务可以从一句话开始,完成后还要检查实际结果。
Claude,帮我把当前沙箱的 3000 端口映射到本机 127.0.0.1:3000,只允许本机访问。先检查端口是否占用,完成后验证网页能否打开,并告诉我实际访问地址。
沙箱里的开发服务保持运行。本机端口可用、映射成功后,在本机浏览器打开 127.0.0.1:3000 就能查看。
内置 MCP 提供端口映射工具。端口已被占用时,应先告诉你冲突,再由你决定换哪个端口。
Claude,101.114.1.1 是我有权访问的服务器地址。请检查当前沙箱的访问规则,帮我配置仅针对这个地址的访问白名单。先说明它会走哪条线路、是否会向目标暴露本机出口,再在我确认后处理。保留其他防护设置,最后测试连通性。
白名单用于放行你指定的业务地址。内网地址还需要本机能够路由到目标;加入白名单本身不会建立 VPN 或打通不存在的网络。
应用已提供白名单配置。Claude 能否直接写入取决于会话实际可用的工具;没有对应入口时,让它列出要填的规则,再在应用内完成。示例地址请替换成你自己的服务器地址。
Claude,帮我把本机的项目文件夹共享到当前沙箱。先让我选择实际文件夹,只读接入,确认沙箱能读取后,先看项目说明,再告诉我这个项目怎样启动。不要修改沙箱的语言、时区或网络防护设置。
文件仍在本机原来的位置,沙箱通过共享路径读取。要让 Claude 改代码,再明确授予该文件夹写入权限。
本机访问能力还支持搜索代码、修改文件、查看 Git 工作区、启动进程和读取命令输出。Claude 按当前会话实际获得的能力执行。
只调整你明确指定的 Claude Code 共享文件夹、端口或业务访问规则。语言、时区、设备标识与其他交付防护设置保持原样。放行直连地址可能让该目标看到本机出口,所以只添加自己信任且确实需要访问的地址。
我们承诺不擅自查阅、收集或使用你的对话、代码和私人文件。
沙箱文件和隔离浏览器资料保存在你的电脑上。本机访问功能让 Claude 完成你安排的任务,不等于把你的电脑开放给我们团队。
你发送的消息、附件,以及 Claude 为任务读取的内容,会按所用服务和工具的方式处理。使用本产品仍需接受 Claude 及相关第三方服务的数据政策。
授权校验和线路计量需要相应的服务数据。诊断报告由你检查并确认提交;远程协助由你主动开启,协助人员能看到和操作的范围会在开启前说明。